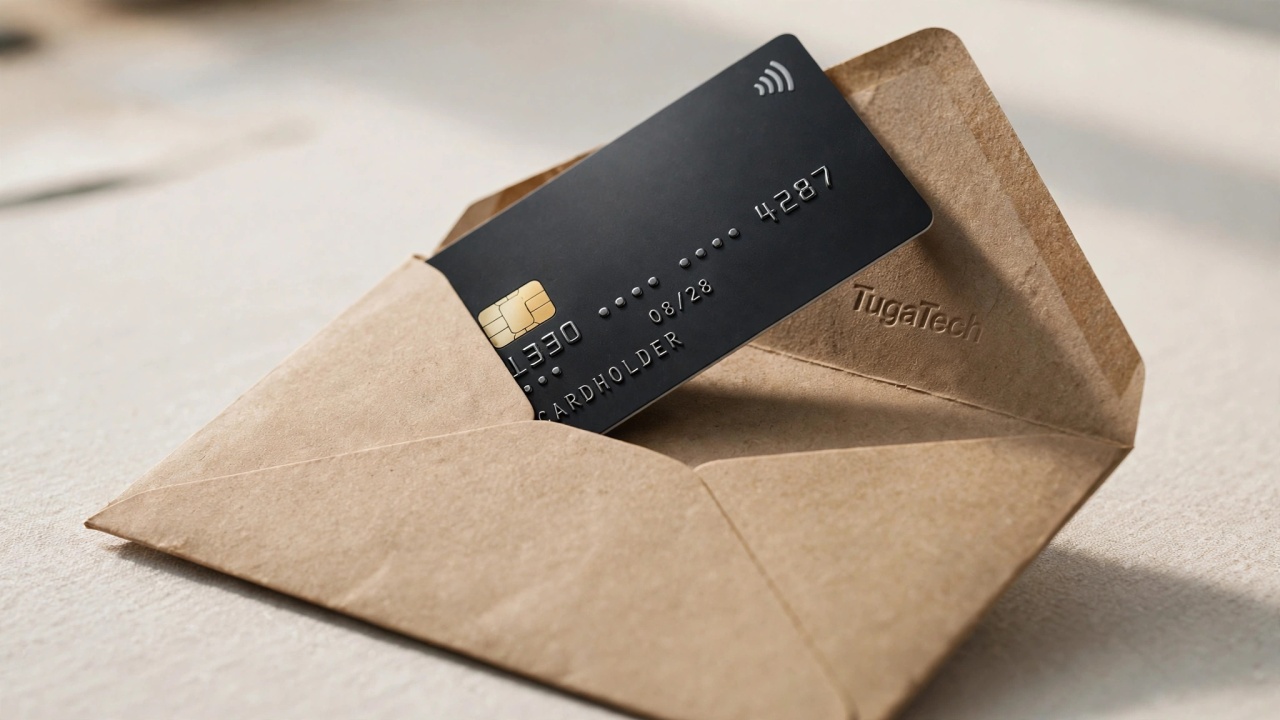
A Guarda Nacional Republicana (GNR) está a avisar a população para um novo esquema fraudulento que chega através do correio tradicional. Os criminosos enviam uma carta com um cartão bancário falso em nome da vítima, com o objetivo de roubar dinheiro e informações pessoais através de um código QR malicioso.
Segundo um vídeo partilhado pela GNR nas redes sociais, esta técnica é conhecida como quishing, uma variante do tradicional phishing que utiliza códigos QR em vez de hiperligações enviadas por correio eletrónico. A força de segurança sublinha que a carta simula na perfeição as comunicações oficiais das entidades bancárias, procurando levar a vítima a agir por impulso.
O mecanismo da fraude bancária
A burla assenta na criação de um sentido de urgência. A correspondência informa o destinatário de que o seu cartão anterior expirou e que é necessário ativar o novo de imediato, sob a ameaça de ver a sua conta bancária bloqueada. Para concluir o processo, a carta instrui a vítima a ler o código QR impresso no documento.
Este código redireciona o utilizador para um site falso, desenhado para imitar com grande rigor a página oficial do banco. Ao introduzir as credenciais de acesso ou outras informações financeiras nessa plataforma, a vítima entrega o acesso direto ao seu dinheiro aos atacantes.
Porque é que este ataque funciona
Ao contrário do que acontece com o correio eletrónico, onde a população já está mais atenta a mensagens suspeitas, esta tática aproveita-se de dois fatores que reduzem os níveis de desconfiança:
O meio utilizado é o correio físico, um canal ao qual os cidadãos associam uma maior legitimidade.
O código QR impede a verificação prévia do endereço web, ocultando a verdadeira origem da página antes da sua abertura.
A GNR destaca que este método tem registado um forte crescimento, impulsionado pela confiança cultural que existe nos serviços postais e bancários. O impacto deste esquema vai muito além da perda financeira imediata, uma vez que as redes criminosas recolhem os dados pessoais introduzidos nos sites clonados para alimentar futuras operações de falsificação de identidade.
Medidas de proteção e prevenção
Perante a receção de correspondência com estas características, a recomendação das autoridades é clara: nunca se devem ativar cartões bancários através de códigos QR recebidos por correio.
Em caso de dúvida sobre a legitimidade de uma comunicação, a atitude mais segura passa por contactar diretamente o banco através dos canais oficiais reconhecidos, como a aplicação móvel, o site legítimo ou o número de telefone de apoio ao cliente.


Nenhum comentário
Seja o primeiro!