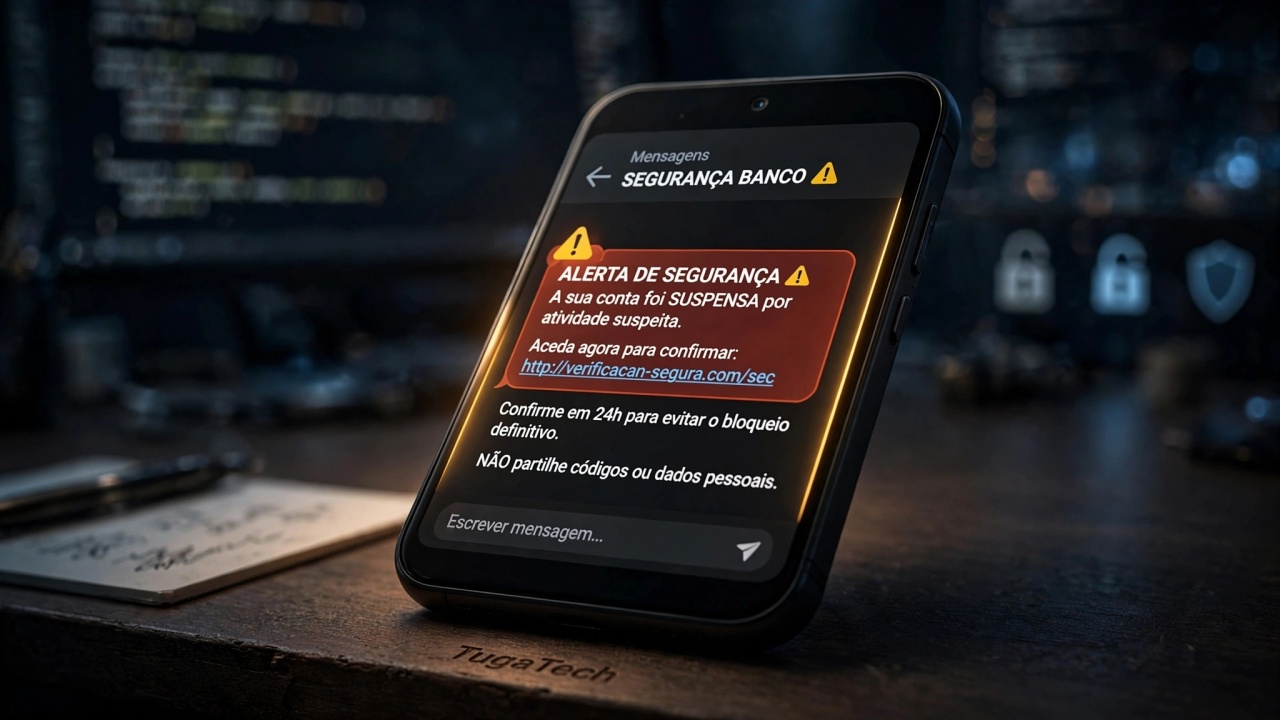
Os cibercriminosos estão a utilizar ferramentas avançadas para usurpar a identidade de empresas com um nível de eficácia sem precedentes. Segundo o relatório The Great Messaging Heist, publicado pela Kaspersky, estas fraudes tornaram-se tão sofisticadas que os consumidores já não conseguem distinguir entre alertas legítimos e ataques informáticos, o que resulta num colapso quase total da confiança nos canais digitais das empresas.
Os dados do estudo indicam que 28,28% dos inquiridos em Portugal já foram vítimas de três ou mais ataques deste género através de mensagem, havendo casos de utilizadores enganados até cinco vezes. Atualmente, a usurpação de identidade de marcas através de comunicações fraudulentas é o terceiro tipo de burla mais comum no país, representando 17,13% das ocorrências. O impacto na relação comercial é devastador: 99% dos consumidores garantem não confiar em notificações recebidas por canais de mensagens depois de terem sido vítimas de uma fraude.
Plataformas de confiança convertidas em centros de ataque
O WhatsApp assume-se como a principal via de entrada para estes esquemas, concentrando 58,57% dos casos registados. Logo a seguir surgem as SMS e o iMessage, com 49,40%, enquanto o Facebook é referenciado em 17,53% dos episódios.
Uma estratégia preocupante dos atacantes passa por dividir a investida por diversas aplicações. Cerca de 63% das fraudes abrangem múltiplas plataformas antes de as vítimas perceberem o que se está a passar. Ao transitarem de um canal para outro, os esquemas ganham credibilidade e dificultam a deteção por parte de consumidores que precisam de tomar decisões rápidas sem sinais de confiança óbvios.
A manipulação através de ferramentas sintéticas
A tecnologia desempenha um papel central no agravamento desta ameaça, com 66% das vítimas a acreditarem que a IA esteve envolvida no ataque de que foram alvo. Os portugueses inquiridos reconhecem esquemas complexos que incluem texto redigido de forma automática (29,08%) e falsificações de voz ou vídeo através de deepfakes (27,09%).
Robert Siciliano, diretor executivo da Protect Now, avisa que estes ataques representam uma forma sofisticada de manipulação emocional. Os criminosos exploram a confiança natural dos utilizadores, criando falsos alertas de urgência que levam até as pessoas mais cautelosas a ceder. O especialista sublinha que as empresas precisam de adotar uma estratégia proativa, fechando lacunas de informação para que os clientes consigam identificar os sinais de burla a tempo.
Consequências prolongadas e soluções
O impacto destas ocorrências estende-se muito para além do prejuízo financeiro. Logo a seguir à fraude, 60,96% dos afetados relatam sentir raiva, 40,24% frustração e 26,69% perturbação. Seis meses mais tarde, 51% continuam a sentir raiva e 35,06% mantêm a frustração. Frequentemente, estes sentimentos negativos ficam associados à marca que foi imitada, prejudicando a sua reputação a longo prazo.
Para mitigar o problema, os investigadores recomendam que as organizações apostem em campanhas regulares de educação. Os dados demonstram que 95% dos colaboradores com formação adequada conseguem identificar tentativas de ataque. As marcas devem também estabelecer limites claros de comunicação - indicando explicitamente quais os dados que nunca serão pedidos por mensagem - e investir em ferramentas robustas de monitorização para neutralizar cópias da sua identidade antes que estas atinjam o consumidor final.


Nenhum comentário
Seja o primeiro!