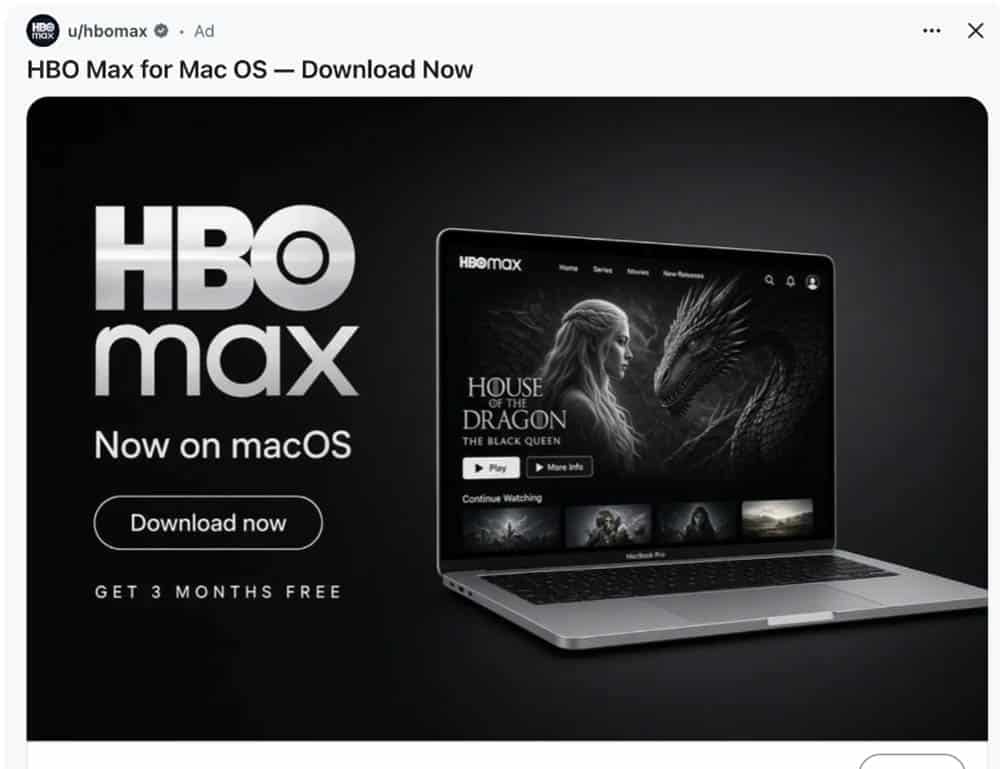
A conta oficial da plataforma de streaming HBO Max na rede social Reddit foi comprometida por cibercriminosos, resultando numa campanha massiva de distribuição de software malicioso. Segundo avançou o Business Insider, o ataque, apelidado de operação PasteSwitch, permitiu aos atacantes publicar 108 anúncios infetados num espaço de apenas 48 horas a partir do perfil verificado "u/hbomax".
Esta investida tira partido de uma técnica conhecida como ClickFix. Em vez de explorar vulnerabilidades complexas no código das páginas, os atacantes criam falsas janelas de verificação de segurança, semelhantes aos habituais testes para confirmar que o utilizador é humano. A ilusão leva as vítimas a interagir com os elementos no ecrã, comprometendo os seus próprios computadores de forma quase voluntária.
Estratégia de ataque e distribuição dos anúncios
Durante o período em que mantiveram o controlo do perfil da HBO Max, os piratas informáticos espalharam a sua rede através de múltiplas frentes. Do total de 108 publicações maliciosas promovidas, a maior fatia correspondeu a 40 anúncios para uma aplicação inexistente chamada "app hbomaxx". A campanha incluiu também 36 anúncios para um falso OpenAI Codex, 15 promoções de uma ferramenta de limpeza para computadores da Apple, 11 utilitários falsos para programadores e 6 ligações para o domínio fraudulento "hbomax-macos.com".
Para maximizar a eficácia e dificultar a análise por parte de investigadores de segurança, a operação utilizou um sistema de filtragem de alvos. Antes de apresentar a página fraudulenta com o malware, o sistema analisava detalhes como o fuso horário, o navegador utilizado, iframes e o padrão de interação com a página. Com base nestes dados, o tráfego de alguns utilizadores era reencaminhado para o site falso, enquanto outros eram direcionados para plataformas legítimas.
Impacto severo e roubo de dados
O processo de infeção destaca-se pela intervenção direta do utilizador. As falsas aplicações não descarregam ficheiros de forma automática. Em vez disso, apresentam uma janela de instalação que solicita à vítima a cópia de um comando específico. Quando o utilizador cola e executa este comando no Terminal do sistema operativo, a máquina fica imediatamente comprometida.
As consequências variam consoante a plataforma, mas o impacto nos sistemas macOS revela-se particularmente agressivo. As máquinas infetadas sofrem um roubo massivo de informação sensível, que abrange credenciais e cookies do Chrome e Firefox, palavras-passe do sistema, dados do Keychain, notas da aplicação Apple Notes, chaves SSH e histórico de comandos. O ataque visa ainda carteiras de criptomoedas, gestores de palavras-passe, dados do Telegram e ficheiros específicos do utilizador.
Nos computadores com o sistema Windows, o malware atua com algumas limitações, focando-se na recolha de dados do sistema e na enumeração de processos ativos e adaptadores de rede. Além de capturar imagens do ecrã e descodificar credenciais guardadas nos navegadores, o código malicioso fica preparado para receber e executar novas tarefas enviadas pelos atacantes.


Nenhum comentário
Seja o primeiro!