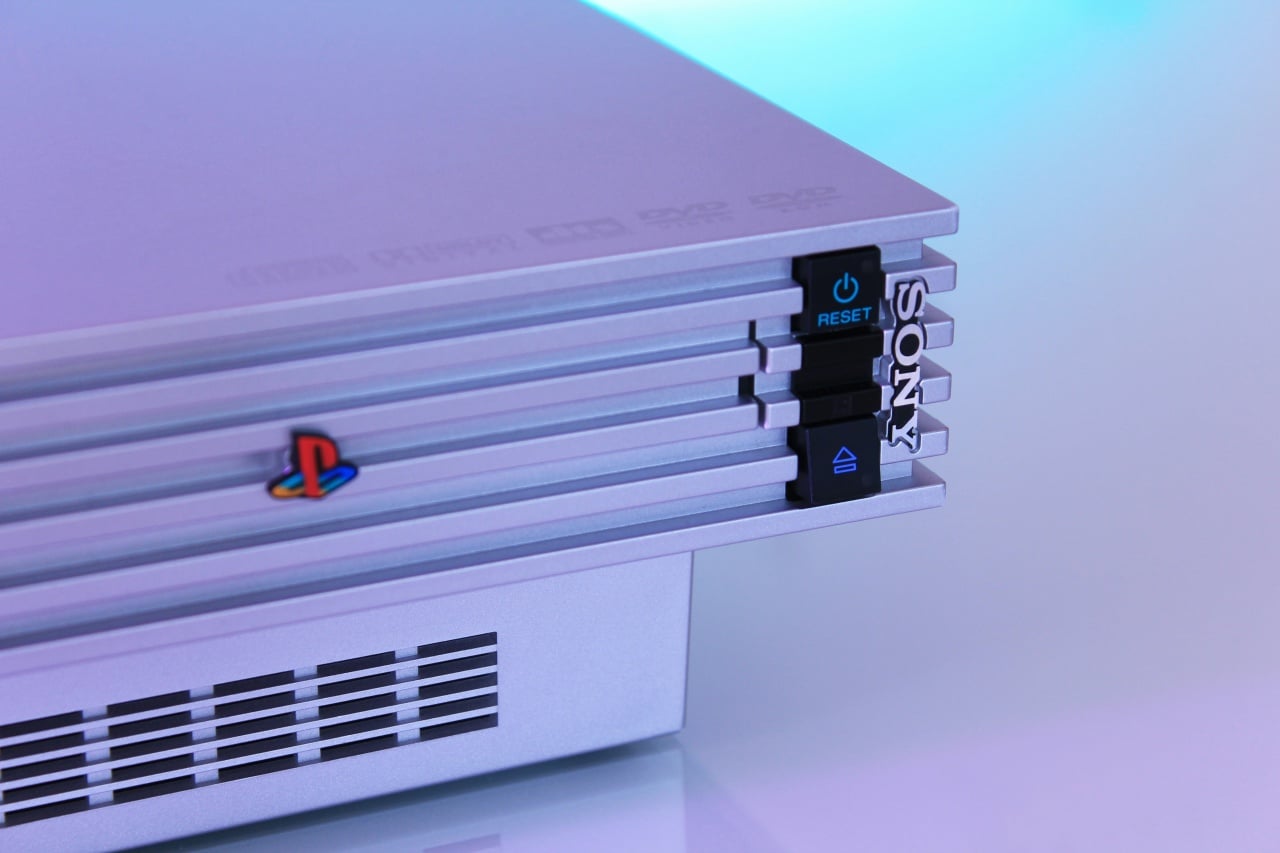
Mais de duas décadas após o lançamento da PlayStation 2, o último componente não mapeado da consola original foi finalmente acedido. Numa publicação no Bluesky, o programador conhecido como DiscoStarslayer revelou ter extraído o firmware do chip SPC970 MechaCon, a peça de hardware responsável por autorizar discos e gerir a segurança do sistema, com recurso a uma vulnerabilidade descoberta pela colaboradora Libby.
O código deste componente da Sony reside numa ROM de máscara imutável, armazenando apenas dados de calibração e configuração numa EEPROM separada de 1 KB. Para contornar o bloqueio de leitura, o grupo de entusiastas spc970-dumper-union forçou um erro na comunicação. O método consiste em iniciar uma sessão de escrita com indicações de que o lote de definições estará vazio, introduzindo depois uma quantidade de dados superior ao limite da memória. O transbordo resultante (overflow) direciona a cópia de 256 bytes do firmware do chip diretamente para a EEPROM, que depois pode ser lida por uma pen USB.
Para capturar a imagem completa de 256 KB, a ferramenta precisa de repetir a tarefa cerca de 1.000 vezes. Dado que a EEPROM tem um limite reduzido de escritas, o programa faz e restaura cópias de segurança a cada passo. Ainda assim, os investigadores avisam que a utilização pode requerer reparações ao nível do hardware ou inutilizar a consola. Todo o trabalho e 22 imagens de firmware relativas a modelos lançados entre 2000 e 2002 e a placas arcade Namco System 246 e 256 foram partilhados no GitHub.
O impacto no ecossistema da consola
Esta extração encerra um capítulo aberto em 2021, altura em que o código do sucessor MechaCon "Dragon", introduzido nos modelos de 2003, foi acedido. Essa falha deu origem ao exploit MechaPwn, que permitiu retirar bloqueios regionais e ler discos de cópia de segurança em consolas mais recentes. Contudo, cerca de 20 modelos da PlayStation 2 original ficaram excluídos deste processo porque o seu chip funcionava de forma diferente.
As imagens agora divulgadas não permitem a criação imediata de um emulador de unidade ótica, mas revelam os bastidores da encriptação MagicGate utilizada nos cartões de memória e nos executáveis KELF que o sistema arranca. Os dados vão facilitar a emulação de baixo nível em projetos como o PCSX2, que até agora precisava de recriar os comandos em C++ e simular valores de hardware para contornar as verificações de identidade.
A equipa procura agora uma falha que permita replicar as capacidades do MechaPwn nestas versões iniciais. O desafio promete ser longo, visto que, ao contrário do chip Dragon que permitia correções pela marca, o código do SPC970 está permanentemente gravado no hardware desde o ano 2000.


Nenhum comentário
Seja o primeiro!