O investigador de segurança NightmareEclipse disponibilizou uma nova prova de conceito do zero-day batizado de ShieldBreak, capaz de ultrapassar as proteções do Microsoft Defender. A ferramenta apresenta uma taxa de sucesso de 100% no contorno da correção lançada para a vulnerabilidade CVE-2026-50656, conhecida como RoguePlanet. O código publicado no ProjectNightCrawler afeta diretamente sistemas com Windows 11 25H2 e Windows Server 2025.
Elevação local de privilégios e sistemas afetados
A falha enquadra-se na categoria de elevação local de privilégios, contornando as proteções padrão de segurança e representando um risco crítico para redes corporativas. Uma vez executado, o ataque concede acesso direto à conta NT AUTHORITY\SYSTEM, a credencial interna com as permissões mais elevadas no ecossistema da Microsoft.
Apesar de o Windows 10 ser igualmente vulnerável ao problema subjacente, o autor da prova de conceito optou por não incluir suporte direto a este sistema no repositório. Para administradores de redes e equipas de TI, o cenário exige vigilância redobrada sobre a criação de processos locais até à disponibilização de uma nova atualização.
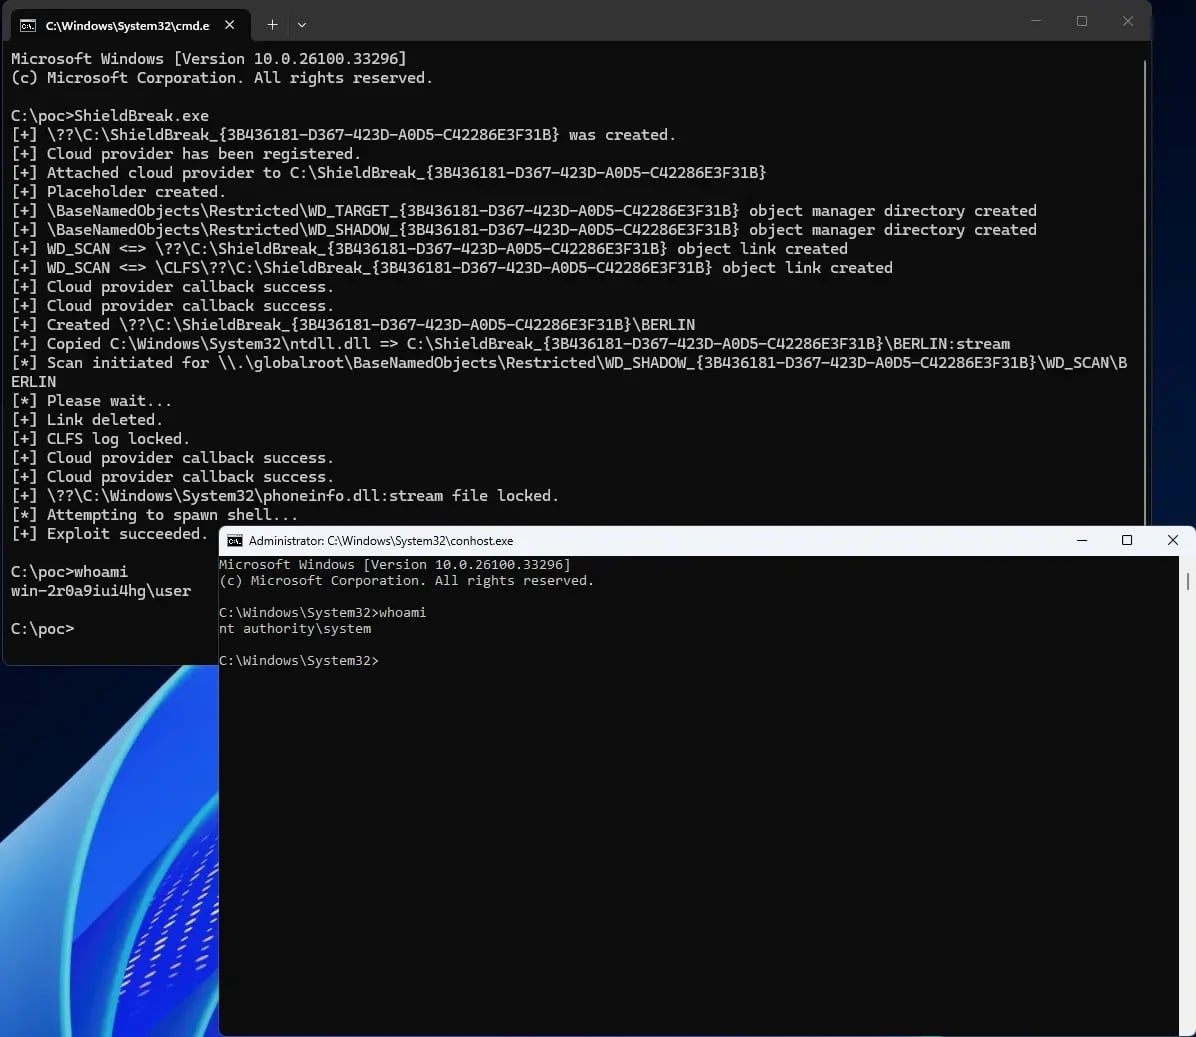
Como funciona a cadeia de ataque do ShieldBreak
A exploração da vulnerabilidade assenta numa sequência rigorosa de manipulações no sistema de ficheiros. Numa primeira fase, o código cria pastas e atalhos falsos na memória central, induzindo os processos do sistema a procurar ficheiros em localizações incorretas. Em seguida, o ataque utiliza o serviço de armazenamento na nuvem do Windows para registar um controlador falso chamado Flubber, assumindo o controlo em tempo real da descarga e abertura de ficheiros.
O ShieldBreak sincroniza o acesso aos ficheiros com o motor de varredura do antivírus, explorando uma brecha durante a análise de um caminho de ficheiro criado especificamente para o efeito. Para controlar o comportamento do sistema durante a verificação de segurança, a ameaça bloqueia os ficheiros de registo do Windows. Por fim, o processo deposita um relatório de erro falso na pasta do Windows Error Reporting e aciona uma tarefa de manutenção no Agendador de Tarefas, executando o código malicioso com privilégios máximos.


Nenhum comentário
Seja o primeiro!