A plataforma de mensagens Signal acaba de introduzir a Verificação Automática de Chaves, uma nova ferramenta de segurança concebida para garantir aos utilizadores que os seus chats encriptados não são alvo de interceção. A novidade, detalhada no blog oficial da Signal, baseia-se num sistema de transparência que promete reforçar a proteção sem complicar a experiência de utilização.
O recurso tira partido de um sistema de "transparência de chaves" que utiliza a Cloudflare e a Trail of Bits como auditores independentes de confiança para validar a integridade das conversas. Na prática, esta alteração elimina a necessidade de duas pessoas se encontrarem presencialmente para digitalizar um código QR, oferecendo um nível de garantia semelhante de forma automatizada.
Como funciona a nova transparência de chaves
A engenheira de software Katherine Yen detalhou a mecânica por trás da novidade: "Funciona através de um sistema de verificações realizadas por si, pelas suas ligações no Signal e por auditores terceiros que, em conjunto, fornecem a mesma garantia que a verificação manual de números de segurança. Ao contrário dos números de segurança, estas verificações são feitas de forma independente e não exigem uma reunião presencial ou um canal de comunicação secundário."
"Este sistema de verificações garante que a associação entre um número de telefone ou nome de utilizador e a sua chave pública de encriptação seja globalmente consistente e transparente para todos os participantes no ecossistema do Signal. Isto protege contra cenários onde uma chave é trocada sem o conhecimento do proprietário da chave — por exemplo, se uma parte maliciosa comprometer o Signal e associar uma chave diferente ao número de telefone da sua ligação," acrescentou a engenheira de software.
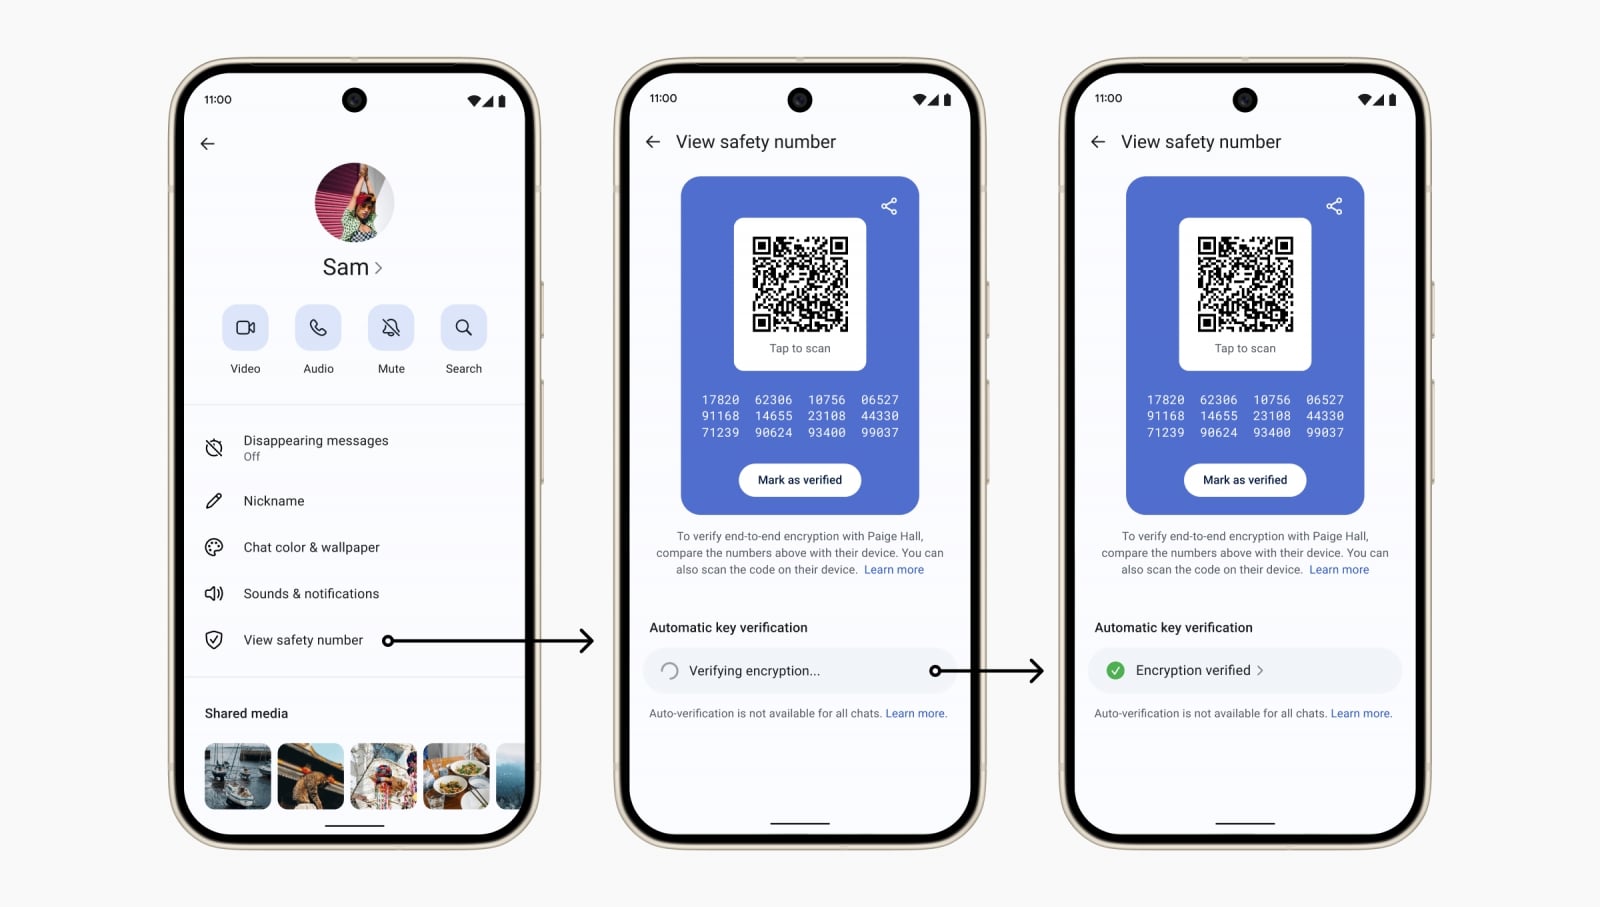
Para ativar a proteção, os interessados devem navegar até "Definições > Privacidade > Avançadas" na aplicação e ligar a opção "Verificação Automática de Chaves". No ecrã de verificação de número de segurança, basta clicar em "Verificar Automaticamente" para confirmar a chave pública do contacto. O sucesso da operação é assinalado com um visto verde e a mensagem "Encriptação verificada". Os utilizadores que não queiram depender da aplicação ou dos auditores independentes podem desativar a funcionalidade e manter a verificação manual de números de segurança.
A empresa sublinha a relevância da ferramenta: "A transparência de chaves oferece uma forma fácil de utilizar para confirmar uma parte importante da segurança das mensagens, complementando o nosso sistema existente de números de segurança."
"Ao longo do tempo, esta verificação, combinada com as que são continuamente realizadas pela sua ligação no Signal e por auditores terceiros, garante a consistência da chave desta ligação no Signal em todo o ecossistema do Signal," referiu a plataforma.
Histórico de ameaças e recompensas milionárias
A introdução desta medida segue uma série de atualizações focadas na segurança. Em maio, foram implementadas novas mensagens de aviso e confirmações internas para ajudar na avaliação de pedidos externos, servindo como salvaguarda contra tentativas de phishing e engenharia social.
Essas medidas foram impulsionadas por ataques atribuídos a hackers patrocinados pelo estado russo, que visaram utilizadores de alto perfil com falsos alertas de suporte. Os atacantes abusaram da funcionalidade de dispositivos ligados para obter acesso às contas, conversas e listas de contactos das vítimas, num esquema reportado pelo FBI e pelos governos da Alemanha e dos Países Baixos.
Um mês após esses incidentes, o Departamento de Estado dos EUA anunciou o pagamento de recompensas de até 9,1 milhões de euros a quem fornecer informações que permitam identificar ou localizar membros dos grupos de hackers UNC5792 e UNC4221, diretamente associados a estas campanhas generalizadas contra utilizadores da plataforma de mensagens.


Nenhum comentário
Seja o primeiro!