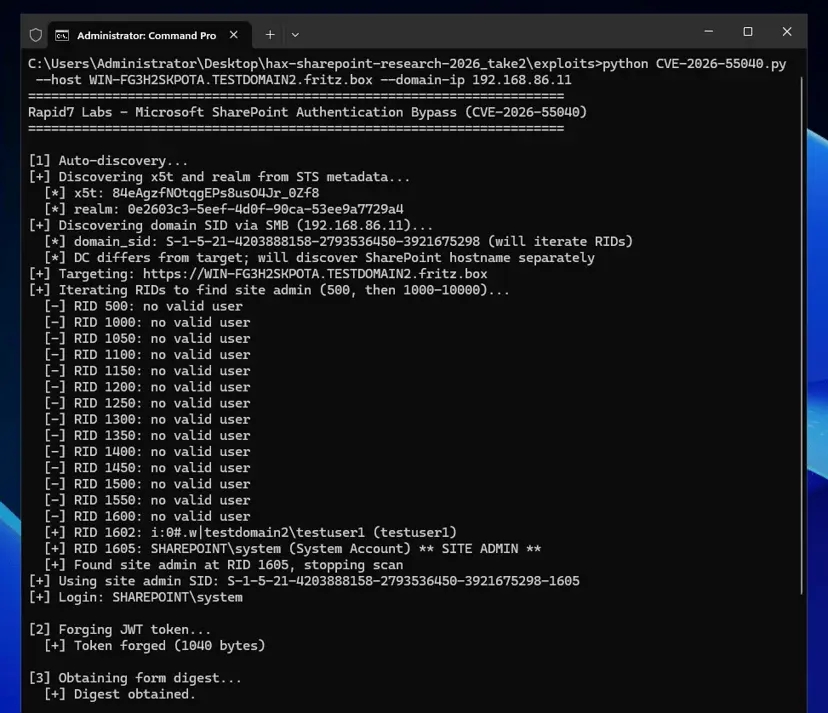
Vários servidores do Microsoft SharePoint estão a ser alvo de tentativas de invasão em todo o mundo após a publicação de um código de exploração público para a vulnerabilidade CVE-2026-55040. De acordo com informações avançadas pela Rapid7, esta falha grave permite contornar por completo a autenticação do sistema sem necessidade de credenciais válidas.
O código foi disponibilizado publicamente a 12 de agosto sob a forma de um script em Python, cerca de um mês depois de a correção ter sido lançada na atualização de segurança de julho de 2026. Com uma pontuação de gravidade de 9,1 na escala CVSS, a vulnerabilidade levou a um aumento assinalável de tentativas de ataque vindas de endereços IP internacionais, segundo dados das empresas de cibersegurança Defused e KEVIntel.
Falha no token JSON abre portas a controlo total
A origem do problema reside no processo de validação de tokens JSON Web Token (JWT) do SharePoint Server Subscription Edition. Os atacantes conseguem alterar o cabeçalho para declarar a ausência de algoritmo e explorar a pesquisa do certificado de impressão digital do Security Token Service (STS) local, forçando a aplicação a aceitar um token adulterado.
Ao obterem acesso com privilégios de utilizador ou de administrador, os atacantes ganham a capacidade de ler ficheiros confidenciais e alterar dados em toda a estrutura do SharePoint. Este nível de penetração permite ainda utilizar o servidor comprometido como ponte para alcançar outros sistemas na rede da organização.
Recomendações e contexto de segurança
Os administradores de sistemas que ainda não aplicaram as correções lançadas em julho de 2026 devem atualizar os seus servidores com máxima prioridade. Caso a instalação do patch não seja possível de imediato, a mitigação passa por restringir o acesso externo aos pontos de extremidade de administração e monitorizar os registos do servidor para detetar pedidos suspeitos.
A divulgação do código de demonstração ocorreu um mês após o lançamento da correção oficial, dando tempo para a proteção dos sistemas vulneráveis. O cenário contrasta com o recente exploit ShieldBreak, publicado como uma vulnerabilidade de dia zero sem qualquer correção disponível, o que eleva significativamente o risco para as infraestruturas afetadas.


Nenhum comentário
Seja o primeiro!