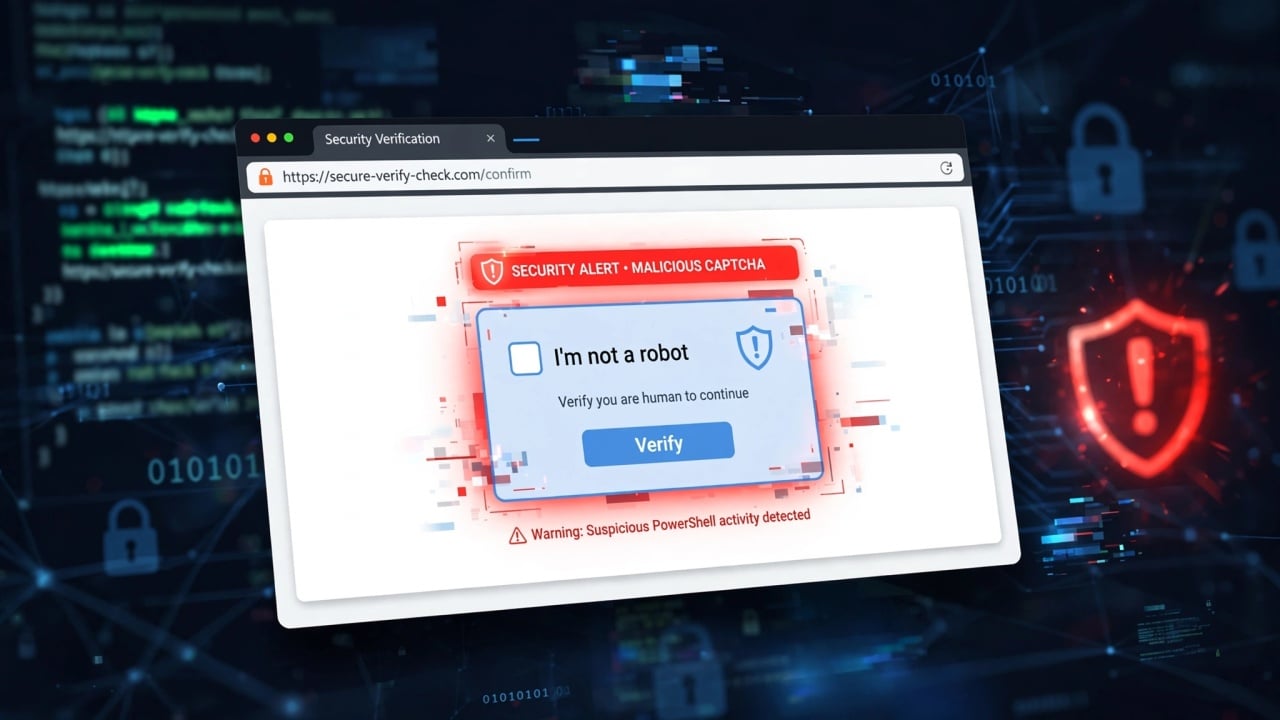
Um simples erro de segurança dos próprios cibercriminosos permitiu à Check Point Research desmantelar os bastidores da operação StopAndProtect. Esta campanha maliciosa global comprometeu mais de 5.000 computadores e transformou milhares de páginas legítimas numa infraestrutura invisível de ataque, vigilância e roubo de informação.
Sites legítimos como rampa de lançamento
Em vez de utilizarem servidores dedicados que poderiam ser facilmente monitorizados, os atacantes aproveitaram a vulnerabilidade de cerca de 2.000 domínios associados ao WordPress. Estas páginas, muitas vezes abandonadas ou a correr código desatualizado (num dos casos detetados, uma instalação de 2021 acumulava quase 40 vulnerabilidades conhecidas), serviram de base de alojamento para as cargas maliciosas.
A tática conferiu à rede criminosa a capacidade de se confundir com o tráfego habitual da Internet. A resiliência desta estrutura facilitou a distribuição de ameaças modulares, culminando frequentemente na extração silenciosa de credenciais ou em ataques diretos de ransomware.
O erro que ditou o fim do segredo
A infraestrutura concebida para evitar a deteção ruiu quando os operadores da ameaça deixaram diretórios internos acessíveis ao público. A análise aos servidores recuperou capturas de ecrã das vítimas, registos detalhados e até o código fonte das ferramentas de automatização usadas na administração da campanha em larga escala.
Os investigadores acreditam que um dos responsáveis infetou acidentalmente a sua própria máquina. Esse deslize resultou no carregamento involuntário de ficheiros de desenvolvimento cruciais para os mesmos locais que recolhiam a informação roubada, oferecendo uma perspetiva rara sobre a organização e os métodos do grupo.
Como salientou Eli Smadja, diretor de investigação da entidade responsável pela descoberta, "a StopAndProtect demonstra como os atacantes conseguem transformar milhares de sites WordPress com manutenção deficiente numa infraestrutura criminosa distribuída para distribuir malware, vigiar vítimas, roubar dados e lançar ransomware".
Como identificar a armadilha do ClickFix
O ponto de entrada para esta cadeia de infeção dispensa explorações técnicas complexas, apostando antes na técnica de engenharia social ClickFix. A vítima depara-se com um falso pedido de verificação CAPTCHA no ecrã, acompanhado de instruções para copiar, colar e executar comandos no computador. Ao obedecer, o utilizador ativa uma descarga invisível que compromete o sistema a partir das plataformas web reféns.
Para quem navega diariamente, a regra de ouro mantém-se inalterada: nenhum sistema de verificação de identidade legítimo pede a execução de código manual através do PowerShell ou de terminais idênticos. Perante uma solicitação invulgar para introduzir comandos fora do navegador, a única ação segura consiste em fechar imediatamente a página.


Nenhum comentário
Seja o primeiro!