Um novo ransomware foi recentemente descoberto em vários servidores na Rússia, sendo que esta variante possui como particularidade o facto de ser totalmente baseado em Javascript, deixando de ser necessário utilizar ou descarregar um programa executável para que o sistema seja comprometido.
A grande maioria do malware é distribuída em linguagens C ou C++, mas o novo ransomware descoberto trata-se de um ficheiro JS tradicional, apelidado de RAA. Após ser executado no sistema, o mesmo bloqueia todo o acesso aos ficheiros e exige ao utilizador o pagamento de uma determinada quantia.
A distribuição deste ransomware encontra-se a ser realizada via email, com anexos de nomes similares a “asincpoAS_doc_.js”. Os utilizadores desatentos poderão pensar que se trata de um ficheiro “DOC” quando, na realidade, não o é.
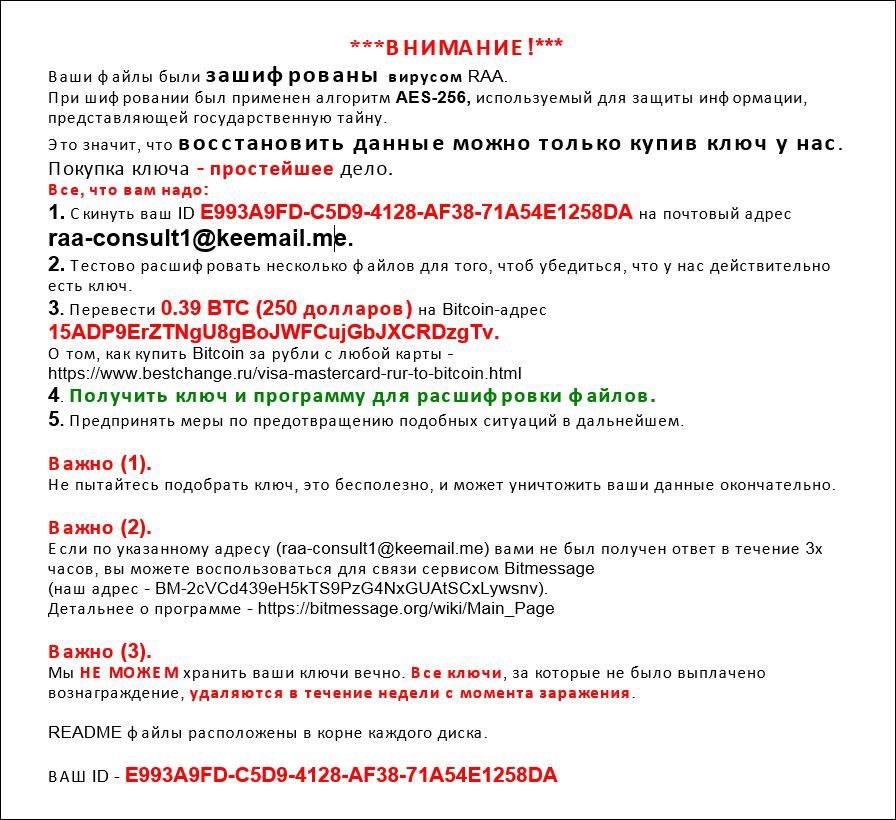
Apesar do perigo, o ficheiro continua a necessitar de ser descarregado para o sistema e, uma vez neste, ainda necessita de ser executado. Visto que os navegadores não permitem o acesso às partes mais sensíveis do sistema, não é possível carregar o javascript diretamente de um website para o mesmo causar qualquer dano.


Nenhum comentário
Seja o primeiro!