A Google revelou que os seus sistemas de defesa reduziram as notificações indesejadas no Android em mais de 7 mil milhões por dia, durante o primeiro trimestre de 2026. Segundo avançou a Google numa nova publicação no seu blogue oficial, este tipo de abuso tem sido cada vez mais utilizado para distribuir esquemas fraudulentos, malware, tentativas de phishing e pedidos de pagamento ilícitos.
O modelo de defesa em múltiplas camadas
Para diminuir este impacto negativo, a tecnológica desenvolveu um modelo de defesa batizado de "queijo suíço", onde vários sistemas sobrepostos tentam travar as ameaças em diferentes fases. "O nosso objetivo é garantir que, se o abuso escapar por uma camada, outra esteja lá para o apanhar", explicou a Google. A marca acrescentou ainda que "esta abordagem permite-nos travar o abuso na origem, impedindo que conteúdo enganoso chegue aos utilizadores enquanto mantemos um equilíbrio saudável entre utilidade e segurança."
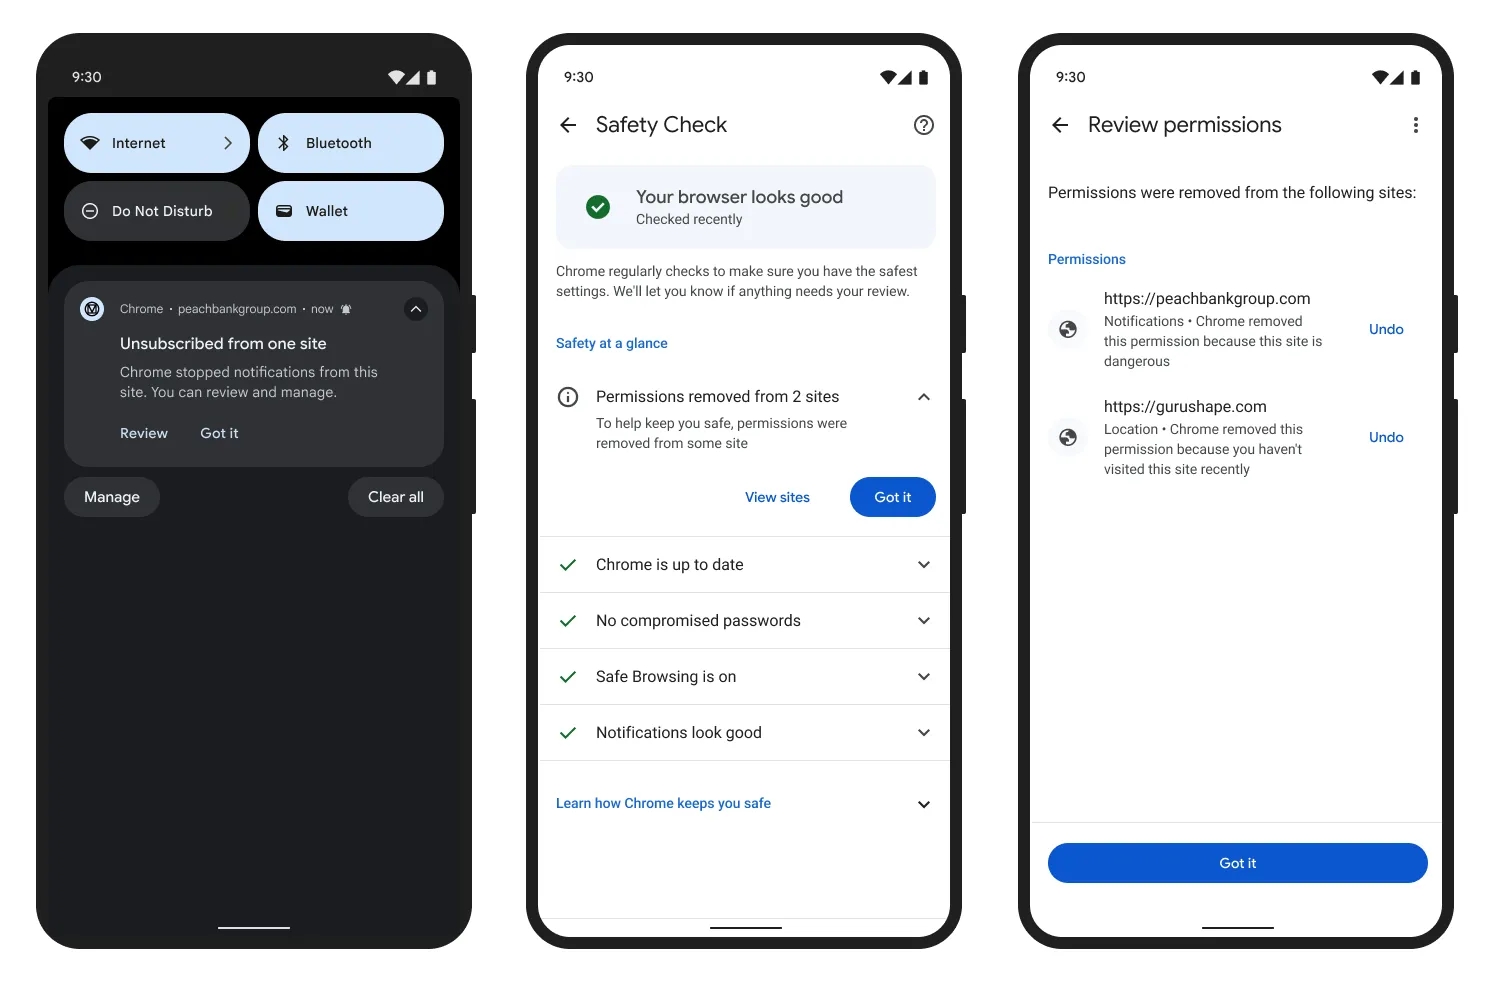
O Chrome remove agora automaticamente as permissões de notificações de websites inativos e de plataformas que disparam avisos suspeitos de forma repetida. Ao revogar esta permissão, o navegador consegue cancelar a subscrição do utilizador de forma imediata. As pessoas podem continuar a rever estas restrições no Safety Hub e voltar a conceder o acesso, se assim o pretenderem, ou simplesmente cancelar subscrições de forma direta a partir do painel de notificações do sistema operativo.
Análise de redes e limites rigorosos para infratores
Para complementar o controlo dado ao utilizador, a gigante das pesquisas encontra-se a analisar o comportamento através de redes de sites interligados, incluindo a atividade coordenada de service-workers, para identificar grupos responsáveis por distribuir alertas maliciosos ou enganosos. "Isto permite-nos revogar proativamente as permissões destes infratores persistentes, protegendo os utilizadores de notificações enganosas mesmo quando o conteúdo do site pode não parecer inerentemente malicioso", afirmou a Google.
A análise tem em conta fatores específicos, como o volume de notificações enviadas, o tempo que cada pessoa passa na página, a frequência de pedidos de permissão e o nível de interação. A título de exemplo, os sites classificados como problemáticos podem ser limitados a 1.000 mensagens por minuto; caso os pedidos excedam este teto, o sistema devolve um erro HTTP 429. Estas restrições podem agravar-se para reincidentes e só são reiniciadas após um período considerável de comportamento adequado.
O processo de pedido de permissões no telemóvel foi também alterado para uma interface menos intrusiva, desenhada para permitir a decisão da pessoa sem interromper a navegação web. "Esta estratégia diminuiu substancialmente a atividade desnecessária em segundo plano, reduziu o consumo de bateria do dispositivo do utilizador e transformou o ciclo de vida das notificações para que os utilizadores recebam apenas o conteúdo que consideram verdadeiramente valioso", notou a empresa. Para gerir estas definições, os leitores podem aceder a Definições > Privacidade e segurança > Definições de sites > Notificações no computador, ou à secção de Notificações nas definições móveis.


Nenhum comentário
Seja o primeiro!