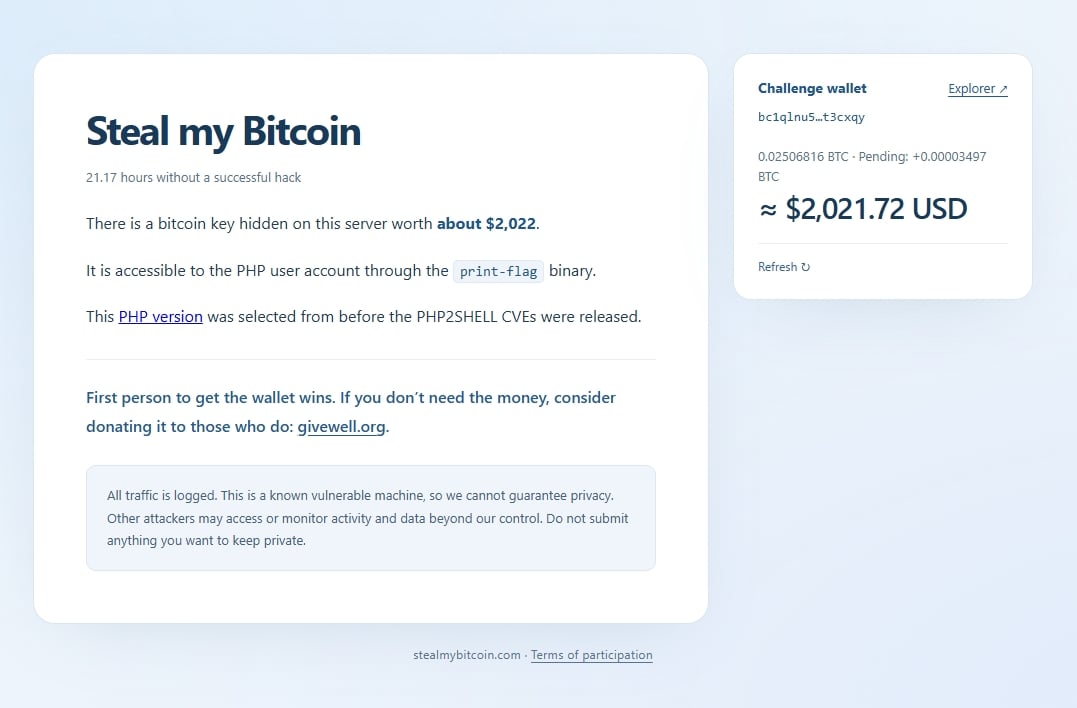
Um programador decidiu colocar à prova as capacidades da comunidade de cibersegurança ao esconder uma chave de Bitcoin num servidor propositadamente desprotegido. O sistema foi deixado sem a correção para a falha crítica PHP2Shell, desafiando qualquer pessoa a conseguir extrair os fundos e a provar o conceito.
Passadas 17 horas desde o início da experiência, a carteira digital com cerca de 2.000 dólares (aproximadamente 1.850 €) continua intocada. Através da plataforma Steal My Bitcoin, o responsável confirmou que as várias tentativas de intrusão apenas estão a deitar o servidor abaixo, sem que ninguém tenha alcançado execução remota de código (RCE).
A vulnerabilidade na prática
A falha em causa ganhou grande destaque no panorama da segurança informática e foi corrigida oficialmente a 21 de outubro. Este tipo de vulnerabilidade permite, teoricamente, que um atacante assuma o controlo de um servidor afetado. O teste real demonstra que a exploração prática pode apresentar obstáculos adicionais, visto que o sistema bloqueia e reinicia perante os ataques sem ceder o acesso desejado.
O desafio mantém-se ativo e o prémio monetário continua à espera do primeiro especialista capaz de explorar a falha com sucesso e resgatar a moeda digital.


Nenhum comentário
Seja o primeiro!