A infraestrutura de transporte de dados da internet enfrentou uma pressão sem precedentes durante os primeiros seis meses de 2026. A 25.ª edição do relatório Distributed Service Negation, apresentada durante a conferência Black Hat e detalhada pela Cloudflare, contabiliza o bloqueio de 29,64 triliões de pedidos maliciosos direcionados a websites e a mitigação de 23,2 milhões de ofensivas diretas contra redes informáticas entre janeiro e junho.
Estes valores traduzem-se num ritmo contínuo de 128.000 incidentes diários, o equivalente a cerca de 5.343 por hora. O ponto de maior tensão ocorreu em abril, mês que registou o maior volume de sempre na história da empresa, com a interceção de 6,46 triliões de pedidos HTTP maliciosos num curto espaço de tempo.
A escalada do hipervolume e operações ultrarrápidas
O grande destaque do semestre vai para a subida drástica de 519% nas investidas de classe superior, categorizadas tecnicamente como hipervolumes. Estas operações são classificadas quando o tráfego ultrapassa a barreira de 1 Tbps ou 1 bilião de pacotes por segundo (Bpps). O relatório identificou 935 casos extremos neste patamar, com mais de 800 a concentrarem-se no segundo trimestre, o que representa uma subida superior a 500% face aos três primeiros meses do ano.
As gamas intermédias de ameaças acompanharam a tendência ascendente do mercado ilícito. Incidentes com larguras de banda entre 500 Gbps e 1 Tbps subiram 143%, enquanto a faixa de potência compreendida entre os 100 e os 500 Gbps cresceu 105%.
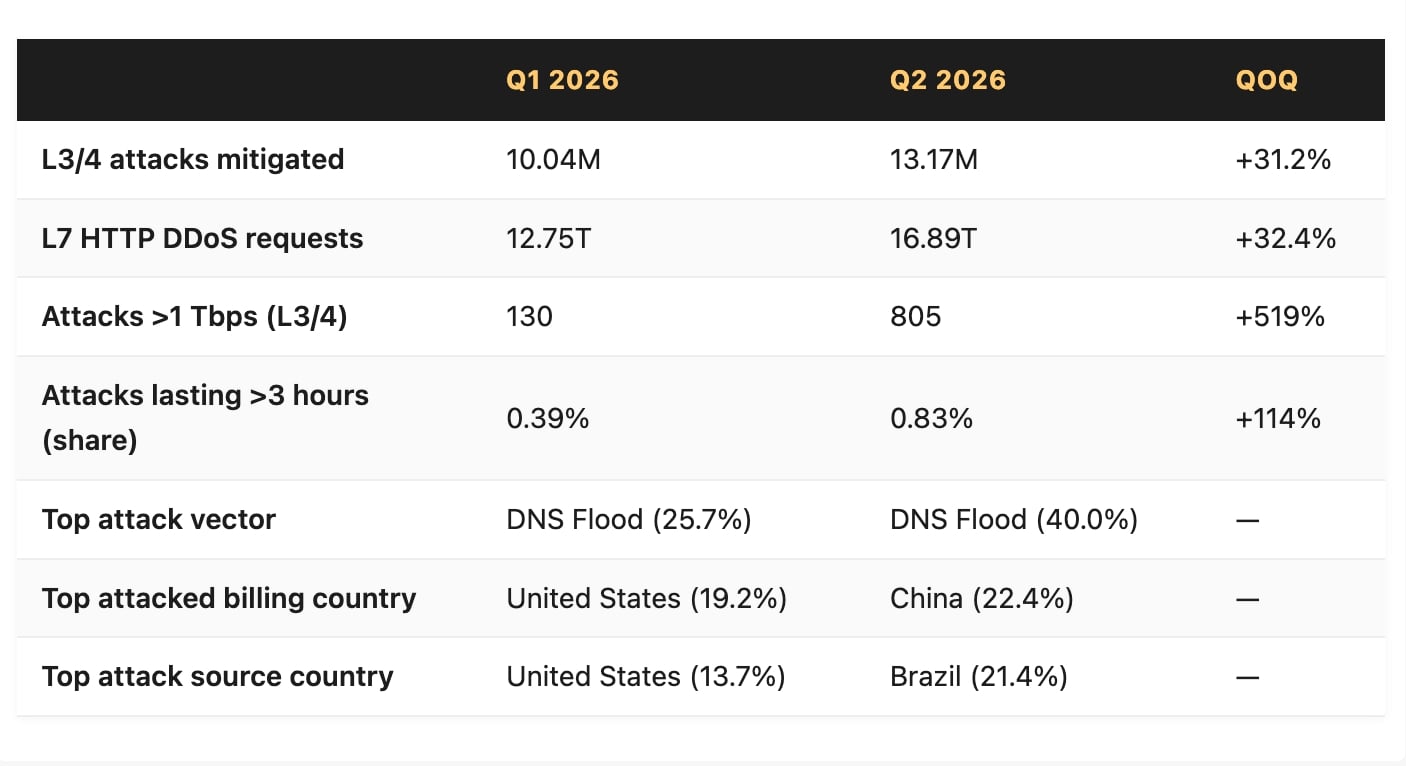
Apesar da escala destes picos massivos, a operação padrão continua a assentar em ações curtas e muito contidas. Mais de 96% de qualquer ataque de rede analisado fica abaixo do limite dos 500 Mbps. Os hackers privilegiam abordagens ultrarrápidas em vez de campanhas prolongadas, refletindo-se no facto de 90,6% dos incidentes terminarem em menos de dez minutos.
Operação policial e contexto geopolítico
A quebra acentuada na atividade maliciosa verificada após o pico de abril não ocorreu por acaso. A descida coincidiu com a "PowerOFF", uma intervenção internacional liderada pela Europol que atingiu diretamente as infraestruturas de aluguer de serviços DDoS. Esta ofensiva resultou na apreensão de 53 sites ilegais espalhados por 21 países e no envio de notificações de aviso a mais de 75.000 utilizadores destas plataformas on-demand.
O panorama da cibersegurança provou ainda manter a sua correlação com tensões geopolíticas reais. O volume de tráfego hostil direcionado contra a rede sofreu picos assinaláveis em datas que coincidiram com eventos globais de alto impacto, como os ataques israelitas e americanos contra o Irão e a cimeira da NATO em Ancara.


Nenhum comentário
Seja o primeiro!