Uma nova campanha de malvertising está a utilizar redirecionamentos legítimos do motor de pesquisa Bing inseridos em anúncios do Google para direcionar utilizadores do macOS para falsos instaladores do Claude. Segundo a Push Security, a técnica batizada como "Adception" explora a confiança no domínio da Microsoft para contornar os controlos de segurança publicitária e aplicar ataques do tipo ClickFix.
Como funciona o redirecionamento em várias etapas
A vaga maliciosa foi identificada após os investigadores detetarem um anúncio patrocinado no Google direcionado a quem pesquisava pelo termo "claude mac". Em vez de conduzir a vítima diretamente para um domínio controlado pelos atacantes, o resultado patrocinado exibia o domínio legítimo do Bing, reduzindo a suspeita inicial dos utilizadores e dos sistemas de verificação.
Ao clicar no anúncio, o tráfego passa primeiro pelo redirecionador do Google e chega ao ponto de verificação de cliques do Bing. Através de código JavaScript, a hiperligação reencaminha o navegador para o site comprometido de um comerciante da América do Sul criado na plataforma WordPress. A partir desta página intermédia, o visitante é finalmente enviado para o domínio malicioso.
Camadas de camuflagem e substituição do comando na consola
Para evitar a deteção por motores de análise automática e scanners de segurança, os atacantes implementaram dois níveis de verificação. O site comprometido em WordPress confirma se o visitante possui um cabeçalho de referência do Bing e parâmetros específicos do navegador antes de efetuar o reencaminhamento. Adicionalmente, a página final do falso Claude recorre a JavaScript para validar se o acesso teve origem no Google ou no Bing, enviando quem aceda diretamente ao link para uma página de erro 404.
O destino final imita com precisão a página oficial de transferência do assistente de inteligência artificial da Anthropic, sugerindo a instalação no macOS através do Terminal. Embora o site apresente o comando legítimo, o botão de cópia introduz uma instrução maliciosa na área de transferência.
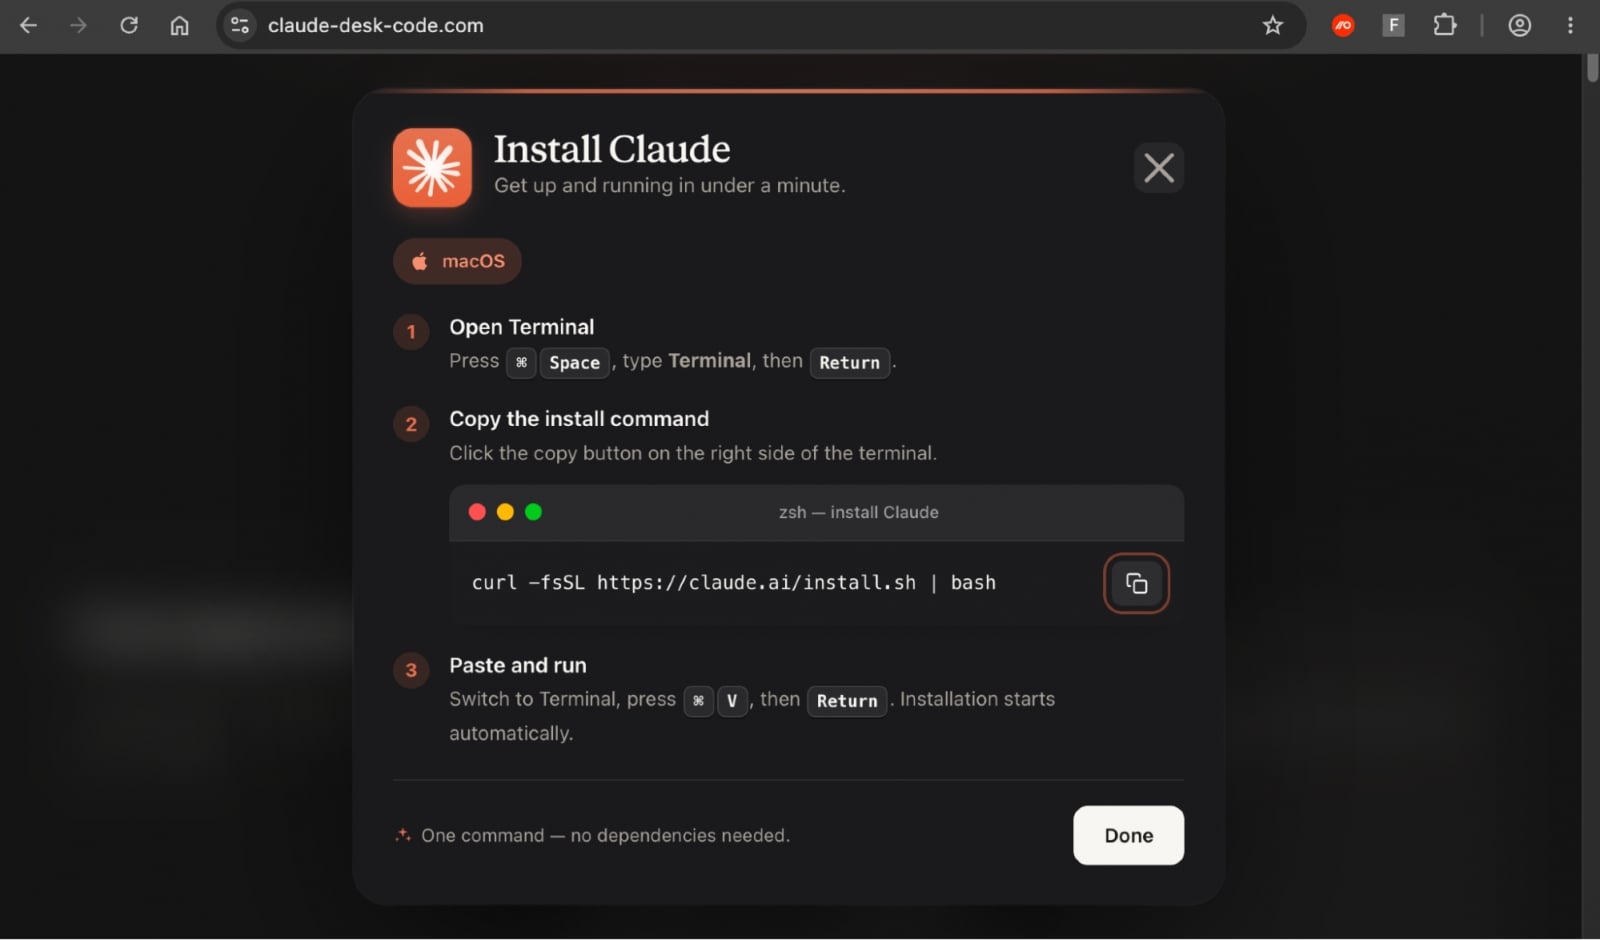
Quando executado na consola do sistema, o comando alterado exibe uma mensagem falsa de transferência a partir do site da Anthropic, mas descodifica em segundo plano um URL em Base64 apontando para outro domínio malicioso. Em seguida, descarrega silenciosamente um ficheiro .dat e envia o seu conteúdo diretamente para execução na shell Zsh do macOS.
Embora a carga final instalada no equipamento permaneça desconhecida, a Push Security associou este comportamento a um conjunto de ferramentas ClickFix rastreado internamente como AcSig, que partilha a mesma estrutura de comandos, URLs e interface gráfica em vários domínios.


Nenhum comentário
Seja o primeiro!