O sucesso de bilheteiras A Odisseia, realizado por Christopher Nolan em 2026, transformou-se no mais recente isco para campanhas de cibercrime. Segundo um alerta partilhado pelo Bitdefender, falsas cópias piratas do épico cinematográfico estão a circular na internet a um ritmo invulgarmente rápido, entregando um perigoso malware aos utilizadores em vez do aguardado ficheiro de vídeo.
O falso ficheiro que engana os utilizadores
A ameaça baseia-se num esquema clássico de engenharia social adaptado ao contexto atual. Uma vez que circulou recentemente nas redes sociais uma fuga de informação com imagens em alta definição da longa-metragem, muitos internautas acreditam que o título já se encontra disponível em circuitos paralelos. A realidade factual, no entanto, é que a obra continua em exibição exclusiva nas salas de cinema e sem qualquer previsão de lançamento digital oficial.
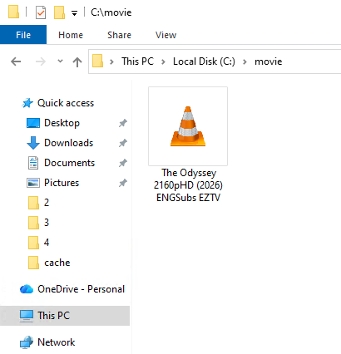
Os atacantes aproveitam esta ilusão para distribuir pacotes com nomes apelativos que simulam lançamentos torrent, como "the odyssey 2160phd (2026) engsubs eztv" ou "the odyssey 2026 1080p webrip-lama". Na prática, as vítimas não estão a descarregar um vídeo, mas sim um executável (.EXE) disfarçado com o ícone do reprodutor multimédia VLC. Como o sistema operativo Windows oculta as extensões de ficheiros conhecidos por predefinição, o engano torna-se altamente eficaz e leva à execução imediata do código nocivo.
Os perigos silenciosos do Lumma Stealer
Assim que a vítima tenta abrir o suposto filme, o equipamento é silenciosamente infetado com o Lumma Stealer (também conhecido como LummaC2). Esta ameaça, desenvolvida na Rússia e comercializada no submundo digital como um serviço para outros criminosos, foca-se na extração metódica de informações sensíveis. O alvo principal inclui palavras-passe, dados de pagamento e informações armazenadas em carteiras de criptomoedas.
O aspeto mais crítico deste ataque reside no roubo de cookies de sessão dos navegadores. Para o utilizador comum em Portugal, onde a adoção de sistemas de autenticação de múltiplos fatores (MFA) é exigida pelas plataformas bancárias e principais serviços online, o roubo destas cookies permite aos criminosos clonar a sessão ativa e contornar essas barreiras de segurança de forma direta. A melhor recomendação de proteção passa por ativar a visualização permanente das extensões de ficheiros no computador e evitar ativamente o download de formatos executáveis em plataformas de partilha de conteúdos.


Nenhum comentário
Seja o primeiro!