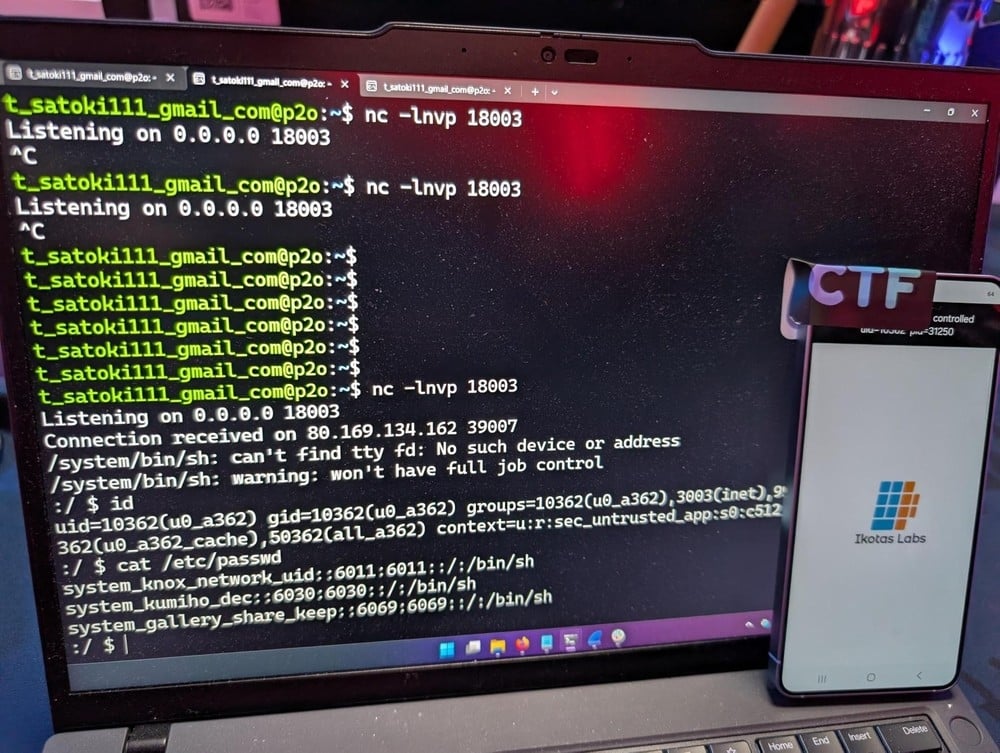
Um simples email e uma desatenção do utilizador podem ser suficientes para permitir o controlo remoto de um Galaxy S26. A vulnerabilidade foi demonstrada na competição de cibersegurança Pwn2Own por investigadores da empresa japonesa Ikotas Labs, que exploraram quatro falhas zero-day para alcançar a execução remota de código no dispositivo da Samsung.
Segundo os dados divulgados pelo SammyGuru, com origem na Zero Day Initiative (ZDI), uma das falhas utilizadas no ataque já era do conhecimento prévio da Samsung, mas permanecia sem correção. Pela demonstração bem-sucedida, a equipa da Ikotas Labs conquistou um prémio de 11.000 dólares, cerca de 10.000 euros.
Método de ataque mantido em segredo
Em declarações sobre o feito, o CEO da empresa, Stoki Tsuji, explicou que o procedimento envolvia a transmissão do email infetado combinada com a exploração de um método separado de escalonamento local de privilégios. Por motivos de segurança, a equipa não irá divulgar os detalhes técnicos da exploração, evitando que pessoas mal-intencionadas utilizem as brechas antes do lançamento de correções oficiais.
Sucesso alargado ao ecossistema Android
Além de comprometer o topo de gama da Samsung, a Ikotas Labs conseguiu também invadir um Google Pixel 10 durante o mesmo evento. Essa intrusão valeu à equipa uma recompensa adicional de 300.000 dólares, cerca de 275.000 euros, transformando a empresa japonesa no grupo mais recompensado de toda a edição da Pwn2Own.
Embora estas falhas possam causar preocupação aos utilizadores, os testes realizados em ambientes controlados desempenham um papel essencial no trabalho de cibersegurança, permitindo aos fabricantes identificar fragilidades e fechar as portas de entrada antes de qualquer exploração por criminosos. É expectável que a Samsung e a Google disponibilizem atualizações de segurança em breve para corrigir estas vulnerabilidades.


Nenhum comentário
Seja o primeiro!