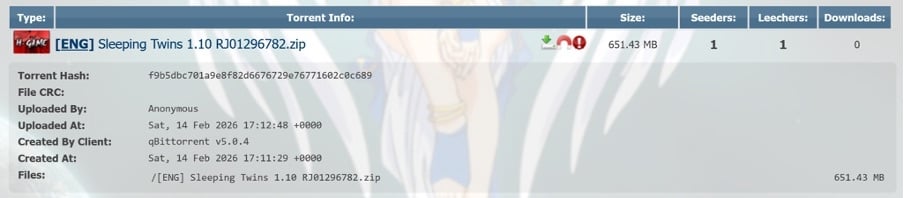
Em abril de 2026, investigadores de segurança detetaram uma nova ameaça informática silenciosa chamada Argamal, um malware que se oculta em cópias piratas de videojogos para adultos. Segundo a análise partilhada pela Kaspersky, este código malicioso disfarça-se nos ficheiros de instalação distribuídos em plataformas de torrents. O detalhe mais preocupante é que o título funciona perfeitamente, o que cria uma falsa sensação de segurança e atrasa a deteção da intrusão por parte da vítima.
O perigo de uma infeção silenciosa no sistema
A estratégia de ataque foge ao padrão habitual de bloqueios evidentes. Quando o utilizador descarrega e inicia o jogo através de uma fonte não oficial, uma biblioteca adulterada (um ficheiro DLL) é carregada diretamente para a memória do computador. Tudo acontece sem o surgimento de janelas suspeitas ou pedidos para desativar as defesas da máquina.
O Argamal demonstra um nível elevado de evasão desde os primeiros momentos. O programa analisa o sistema para perceber se está a ser executado numa máquina virtual ou num ambiente de testes, tipicamente utilizado por empresas de cibersegurança para avaliar ameaças. Se o ambiente parecer propício para o ataque, o vírus entra num estado de hibernação durante três dias para limpar o seu rasto. Apenas após este período é que estabelece ligação ao GitHub para descarregar a carga útil encriptada, convertendo-a num módulo de ataque definitivo.
Para garantir a persistência na máquina mesmo após reinícios, o vírus regista-se numa tarefa legítima do Windows denominada WindowsColorSystem Calibration Loader, que é executada a cada início de sessão.
Controlo remoto e o risco de chantagem digital
Classificado como um Remote Access Trojan (RAT), este programa confere aos cibercriminosos o controlo remoto total do equipamento infetado. A partir desse momento, os invasores conseguem instalar aplicações adicionais, gravar a atividade do ecrã em tempo real, capturar imagens e monitorizar todos os passos dados no computador.
Para qualquer utilizador que guarde credenciais em ficheiros de texto simples ou que faça transações frequentes com criptomoedas, as consequências práticas desta invasão são severas. Os atacantes têm a capacidade de manipular a área de transferência do sistema operativo, substituindo moradas de carteiras virtuais copiadas para desviar fundos de forma impercetível antes da confirmação do envio. Adicionalmente, o acesso profundo ao histórico de navegação e aos documentos pessoais eleva substancialmente o risco de extorsão e chantagem direcionada.
A proteção contra este tipo de ameaça complexa exige a adoção de medidas preventivas rigorosas. O bloqueio das transferências de software modificado em sites de torrents continua a ser a barreira inicial mais eficaz, complementada pela utilização de soluções de proteção em tempo real. A migração de palavras-passe apontadas em blocos de notas para gestores de credenciais encriptados é também um passo fundamental para mitigar danos em caso de comprometimento da máquina.


Nenhum comentário
Seja o primeiro!